全面解析 Meta Muse 個人 AI 代理的隱私設定、Secure VM 架構與 Sentinel 監控機制,教你如何關閉資料收集並徹底保護個人資訊安全。
隨著 Meta 正式推出個人 AI 代理「Muse」,人工智慧的應用已從單純的聊天問答,正式跨入能夠代替人類在網路上執行任務、甚至進行消費的全新階段。對於感興趣的使用者,可以參考 Meta Muse AI Agent 實測心得:功能分析與潛在隱私警訊 深入了解其表現。然而,當一個 AI 系統被賦予讀取電子郵件、管理行事曆甚至存取付款工具的權限時,隱私與安全便成為不容忽視的首要課題。考量到 Meta 過去在社群平台上廣泛收集用戶數據以投放廣告的商業模式,許多使用者對於將生活大小事交給 Muse 抱持著高度疑慮。
為了提升用戶信任,Meta 在 Muse 的底層架構中導入了與傳統社群平台不同的隱私防護設計,包括獨立的雲端沙盒與系統級監控機制,試圖在代理能力與資料保護之間取得平衡。本文將分析 Muse 的隱私運作邏輯,並提供設定指南,協助使用者管理資料控制權。
Meta Muse 的核心隱私架構:Secure VM
為了避免個人 AI 代理的資料與其他使用者或 Meta 的龐大資料庫發生混淆甚至外洩,Meta 為每一位啟用 Muse 的用戶配置了專屬的雲端執行環境「Muse Secure VM」。這是一個微型的單租戶虛擬機器,意味著你的 Muse 代理程式、對話紀錄以及所產生的暫存檔案,都與全球數億名其他用戶徹底實體隔離。這種沙盒架構確保了即使某個帳號遭到攻擊,損害範圍也僅限於該虛擬機器內部,無法橫向擴散。
在資料的生命週期管理上,Secure VM 採取了無痕重置機制。當 Muse 完成一次跨網頁任務(例如比價與訂房)後,虛擬機器內部的無頭瀏覽器會自動清除所有暫存 Cookie 與瀏覽紀錄。只有經過用戶明確授權需要長期保存的服務憑證,才會被存放在系統級的安全金鑰庫中。這種設計降低了數位足跡在雲端環境中被長期留存並遭竊取的風險,就像使用 VPN 保護網路隱私一樣,旨在減少被追蹤的機會。
Meta 官方表示未來將升級至「Muse Confidential VM」,利用硬體級別的可信執行環境(TEE)對虛擬機器的記憶體進行端到端加密。一旦上線,即便擁有最高權限的 Meta 雲端管理員也無法窺探對話內容或網頁操作畫面,從基礎設施層面阻斷官方窺視的可能性。
連結應用程式與權限控制機制
權限控制與存取原則
- •登入憑證經加密儲存,AI 模型不直接接觸第三方服務密碼
- •遵循最低權限與按需存取原則,僅讀取當下任務所需資料
- •發送郵件、取消預訂或消費等寫入動作,預設須經手動批准
Muse 的能力建立在連結第三方應用程式與服務(Connectors),例如 Gmail、Google Workspace、Outlook 與 Notion 等。連結時,登入憑證會被加密儲存,AI 模型本身不會直接接觸密碼。在 Muse 使用憑證執行動作前,系統會核對該服務是否已獲授權,且任務類型符合允許範圍。
在資料交換上,Muse 遵循「最低權限與按需存取」原則,僅與應用程式交換完成當下任務所需的資料。例如,若授權 Muse 在電子郵件中尋找特定發票,它僅會搜尋並讀取相關信件,而不會下載整個收件匣,除非使用者給予明確的全域下載指令。部分連結程式也會採用主動推送,僅在行事曆變更時傳送更新資訊,減少不必要的資料拉取。
對於發送郵件、取消預訂或信用卡消費等「寫入」動作,Muse 預設必須取得使用者批准。執行這類操作時,介面會暫停並顯示預覽詢問是否放行。使用者可根據信任程度設定批准層級,例如「僅允許這一次」、「允許此特定網站」或「永遠拒絕」,避免 AI 在未經同意下做出決定。
系統級安全防禦:Sentinel 監控與防範惡意指令
當 AI 代理在真實網路上瀏覽網站與處理檔案時,會面臨「提示注入攻擊(Prompt Injection)」的風險。惡意人士可能會在網頁隱藏文字、電子郵件或共享文件中植入操控指令,若缺乏防護,Muse 可能被誤導而洩漏私密資料或執行惡意操作。
為了修補模型層級難以根絕的漏洞,Meta 在作業系統層級引入了名為「Sentinel」的獨立監控架構。Sentinel 與驅動 Muse 的 AI 模型(Muse Spark)獨立運作,不依賴語言模型的判斷,而是直接監控虛擬機器的網路封包與行為特徵,攔截異常的資料外流或權限調用。
透過這種雙重防護,權限發放與安全驗證不再由 AI 模型單方面決定。當 Muse 讀取包含惡意指令的郵件並試圖將 Cookie 傳送到未知伺服器時,Sentinel 會偵測到異常請求並予以阻擋,提升了 Muse 在複雜網路環境中的安全性。
Muse 資料、廣告定位與模型訓練的關聯
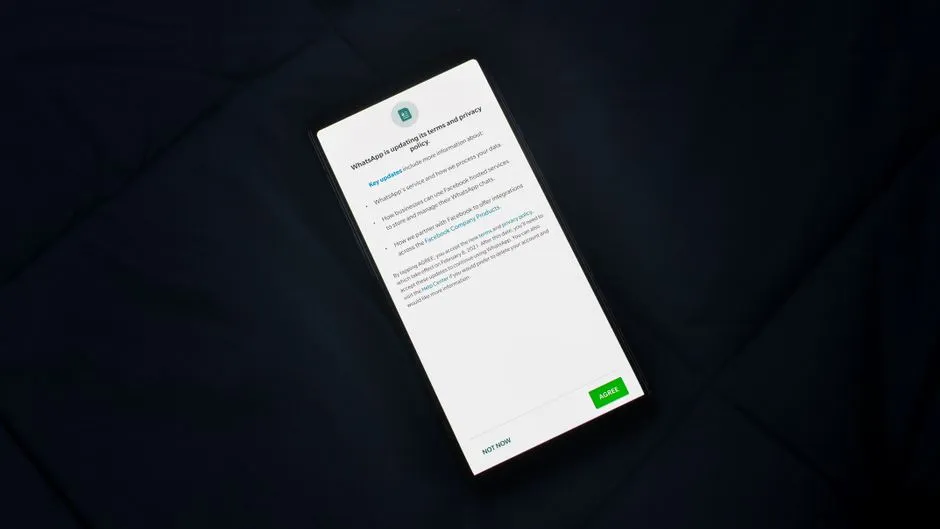
關於廣告追蹤,Meta 在官方說明中明確界定:Muse 不會將對話內容或 Secure VM 中的資料分享給 Meta 的廣告系統。這意味著,即使使用同一個 Meta 帳號管理中心,你在 Muse 中尋找疾病治療方案或規劃旅行的資訊,也不會轉化為社群平台上的精準投放廣告。
但在「AI 模型訓練」方面則不同。預設情況下,啟用 Muse 時系統會「允許」Meta 使用互動資料來改善 AI 模型。雖然 Meta 承諾在訓練前會移除姓名、電子郵件、手機號碼等個人識別資料(PII)並解除帳號關聯,但對話軌跡仍會進入訓練庫中。
若不希望互動資料被用於訓練,可隨時手動關閉授權。前往 Muse 的「設定」中,在「資料控制項」區塊將開關關閉。變更後,未來的互動資料將不再被用於模型訓練,且此設定會溯及既往,適用於先前的所有互動紀錄。
終極自保指南:如何刪除資料與管理 AI 記憶
資料清理與 AI 記憶管理清單
- 刪除單則訊息與副聊天室 — 隨時清理特定對話紀錄或虛擬機器中的暫存檔案
- 使用「忘記技能」清除特定偏好 — 以自然語言指令要求刪除特定人事物或偏好記憶
- 定期檢視 MEMORY.md 檔案 — 確認 AI 記錄的個人檔案與長期偏好邊界
- 執行「重設 Muse」全盤清除 — 清空虛擬機器並抹除所有資料,還原至初始狀態
使用者可以隨時管理與清除 Muse 掌握的資訊,例如刪除單則訊息、特定的副聊天室(Side chats)或虛擬機器中的檔案。若需要徹底抹除所有痕跡,可選擇「重設 Muse」,這將清空虛擬機器並刪除所有資料,讓 AI 代理回到初始狀態。
除了全盤刪除,Muse 也提供更細緻的「記憶管理」。由於 AI 會在互動中學習偏好,即便刪除對話,關鍵資訊可能已寫入長期記憶。此時可使用「忘記技能」,直接用自然語言命令 Muse:「請忘記關於我前任的所有事情」或「清除我對特定品牌偏好的記憶」,Muse 便會搜尋記憶庫與支援檔案並將相關資訊移除。
為了確保隱私,使用者可以隨時詢問 Muse:「你現在記住了關於我的哪些事?」,或直接查看系統中的 MEMORY.md 檔案。該檔案以明文記錄了 AI 建立的個人檔案與偏好設定。透過定期檢視記憶文件並搭配刪除指令,使用者能掌握 AI 代理的隱私邊界。